Una capa de IA empresarial que TI puede gobernar.
Cinco capas de microservicios, despliegue en Azure o en la infraestructura del cliente, sin copias de los datos fuente y sin escrituras no autorizadas.
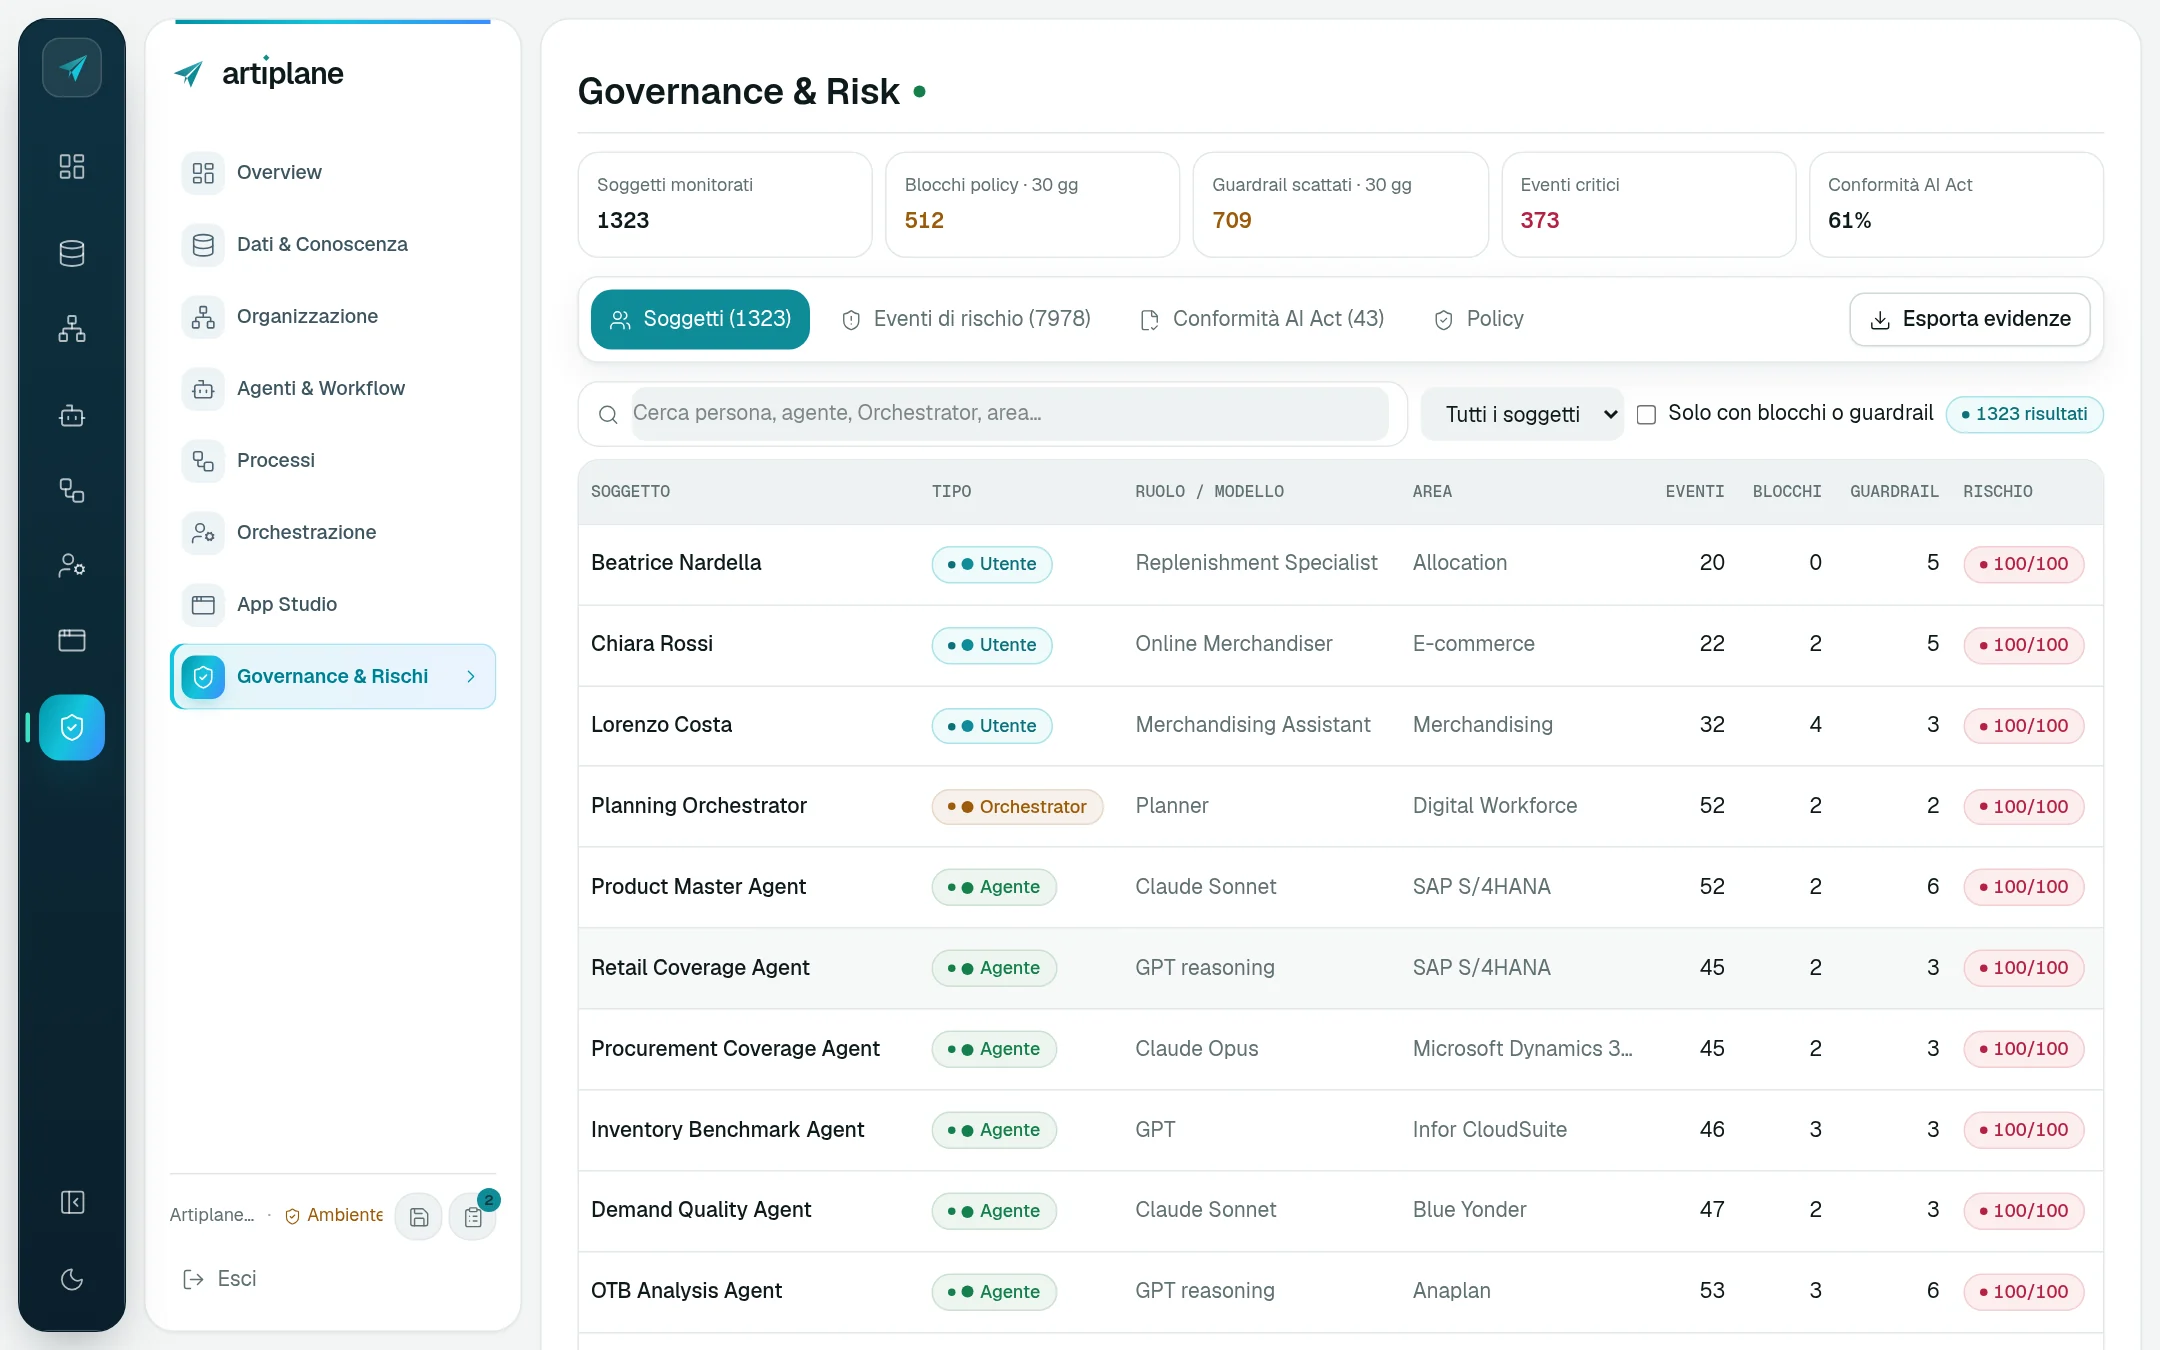
- 1.323sujetos monitorizados
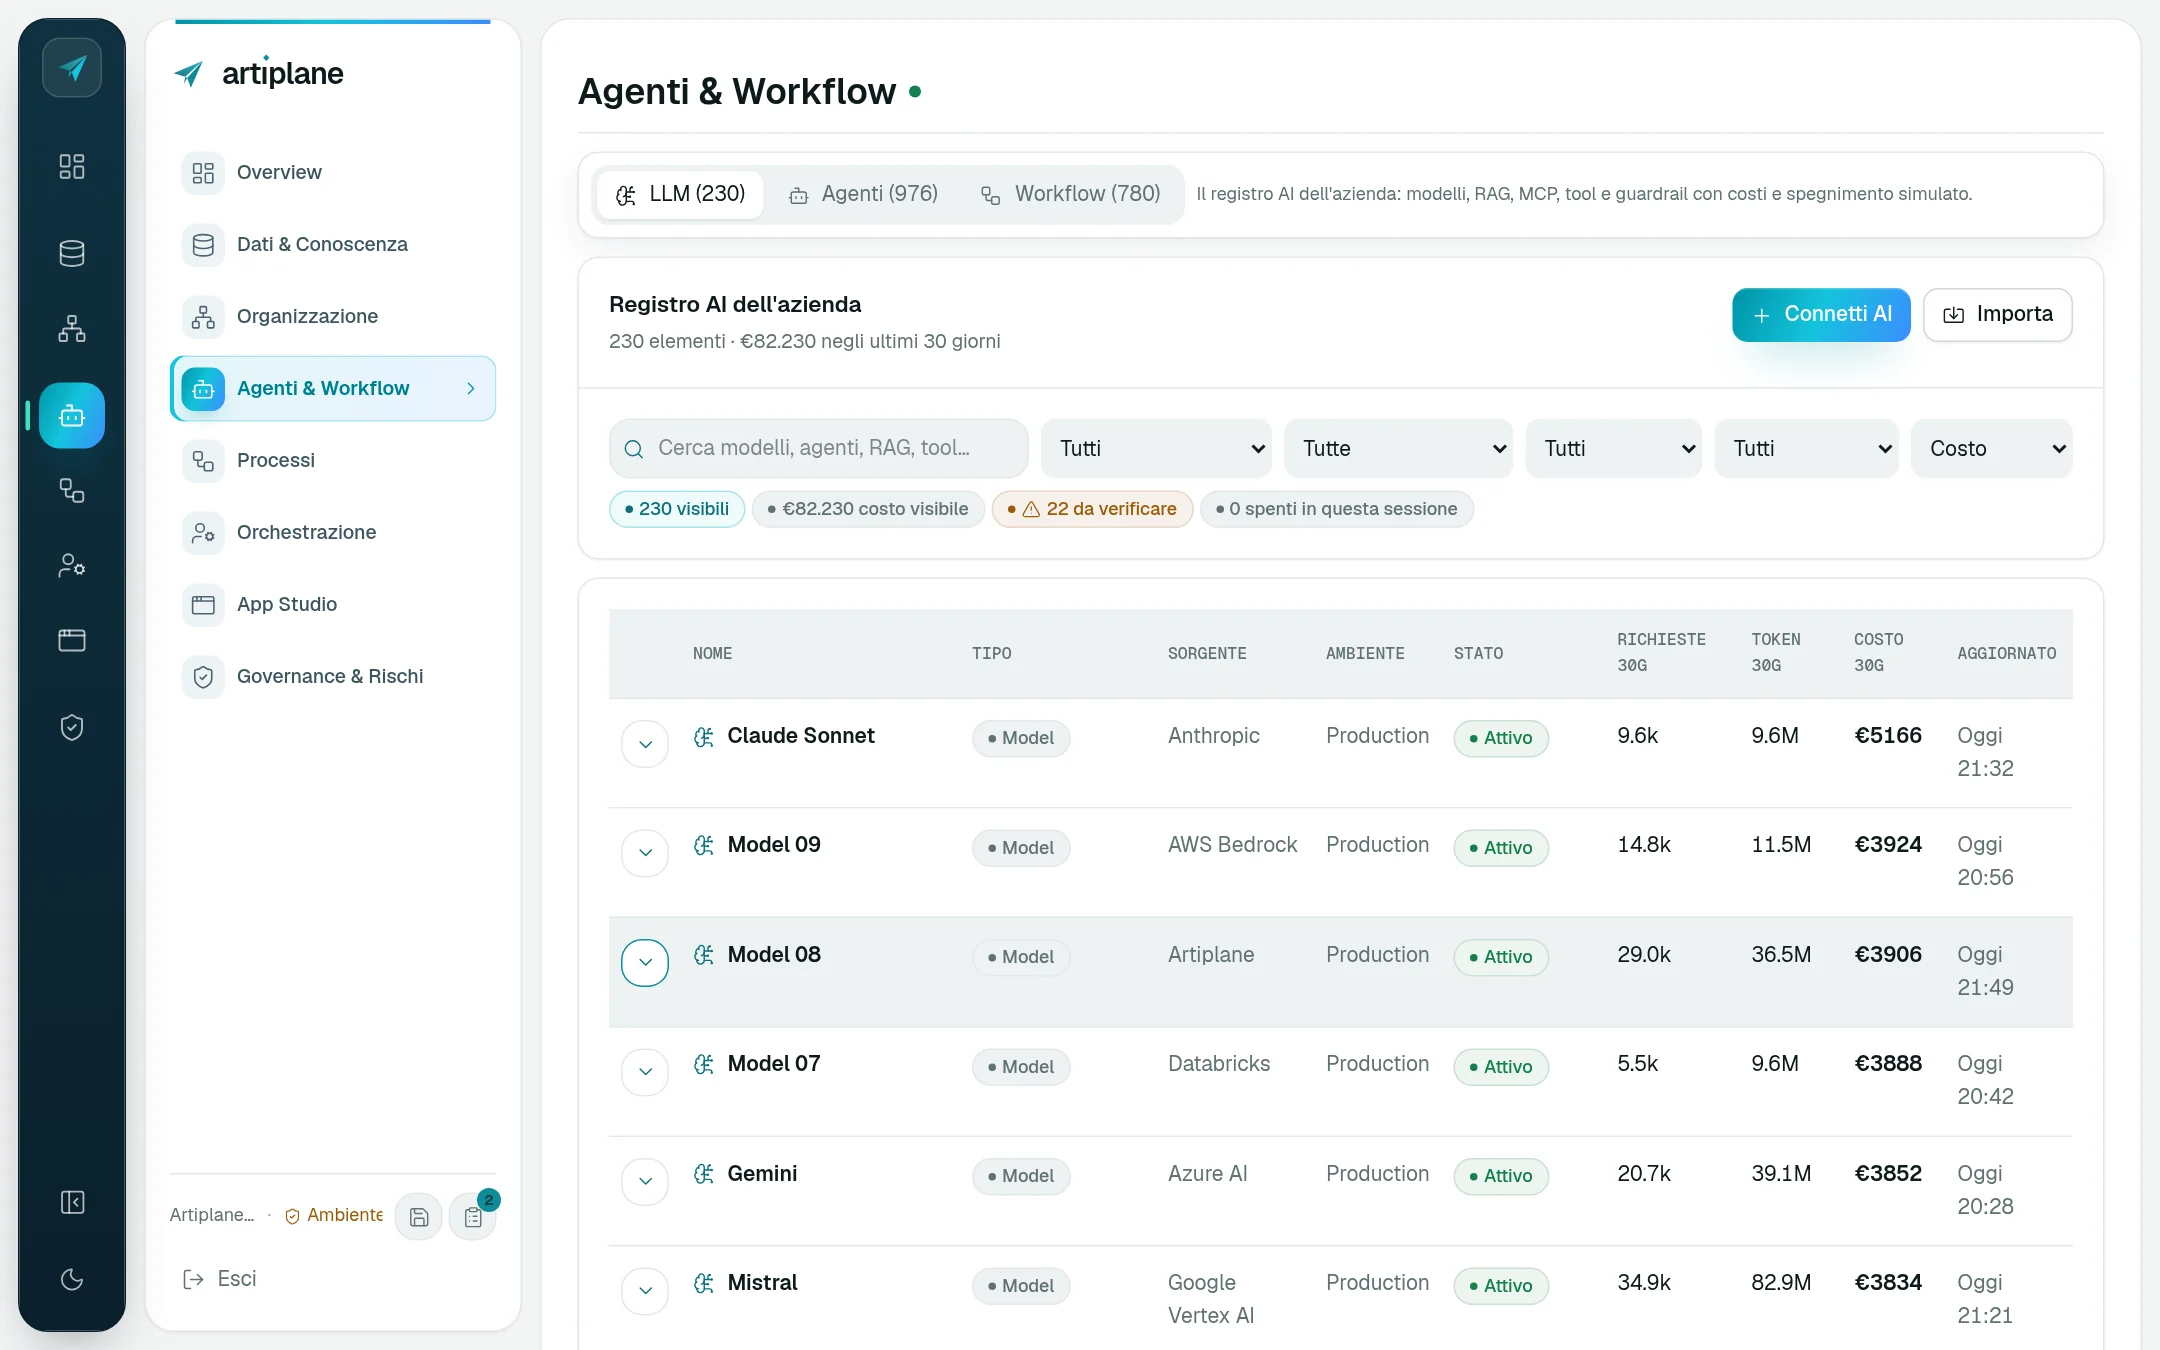
- 230elementos IA registrados
- 5capas, un modelo
Para TI y Chief AI Officers
Ocho respuestas antes de la revisión de seguridad.
Arquitectura
Arquitectura
Cinco capas de microservicios con contratos explícitos: Conocimiento, Semántica, Organización, Orquestación, Experiencia. API y eventos versionados; solo la primera capa accede a los sistemas.
Despliegue
Despliegue
Azure gestionado en región UE, nube del cliente (Azure, AWS, Google Cloud) o Kubernetes on-premise. Red, claves e identidades bajo control del cliente.
Integración
Integración
Conectores vía API, OData, CDC, ficheros y eventos; primer acceso de solo lectura con mínimo privilegio. Mapeo versionado al modelo canónico.
Datos
Datos
Sin data lake paralelo: los sistemas siguen siendo la fuente de verdad. Cada valor conserva linaje, actualización y permisos de la fuente; retención configurable.
Identidad y accesos
Identidad y accesos
SSO corporativo, roles, permisos por objeto y acción, ámbitos por mercado y marca. El servidor revalida cada petición sensible.
Pasarela LLM
Pasarela LLM
Azure OpenAI, OpenAI, Anthropic Claude, AWS Bedrock y modelos open-weight elegidos por tarea. Contratos LLM del cliente integrados, presupuestos y costes por área.
Escrituras gobernadas
Escrituras gobernadas
Los agentes proponen, no ejecutan: cada escritura es una acción registrada con contrato, umbral de aprobación, idempotencia y registro de ejecución.
Ciclo de vida y auditoría
Ciclo de vida y auditoría
Borrador → Test → Producción con Change Requests, versiones y reversión. Registros con hash SHA-256, auditoría de configuración y controles EU AI Act.
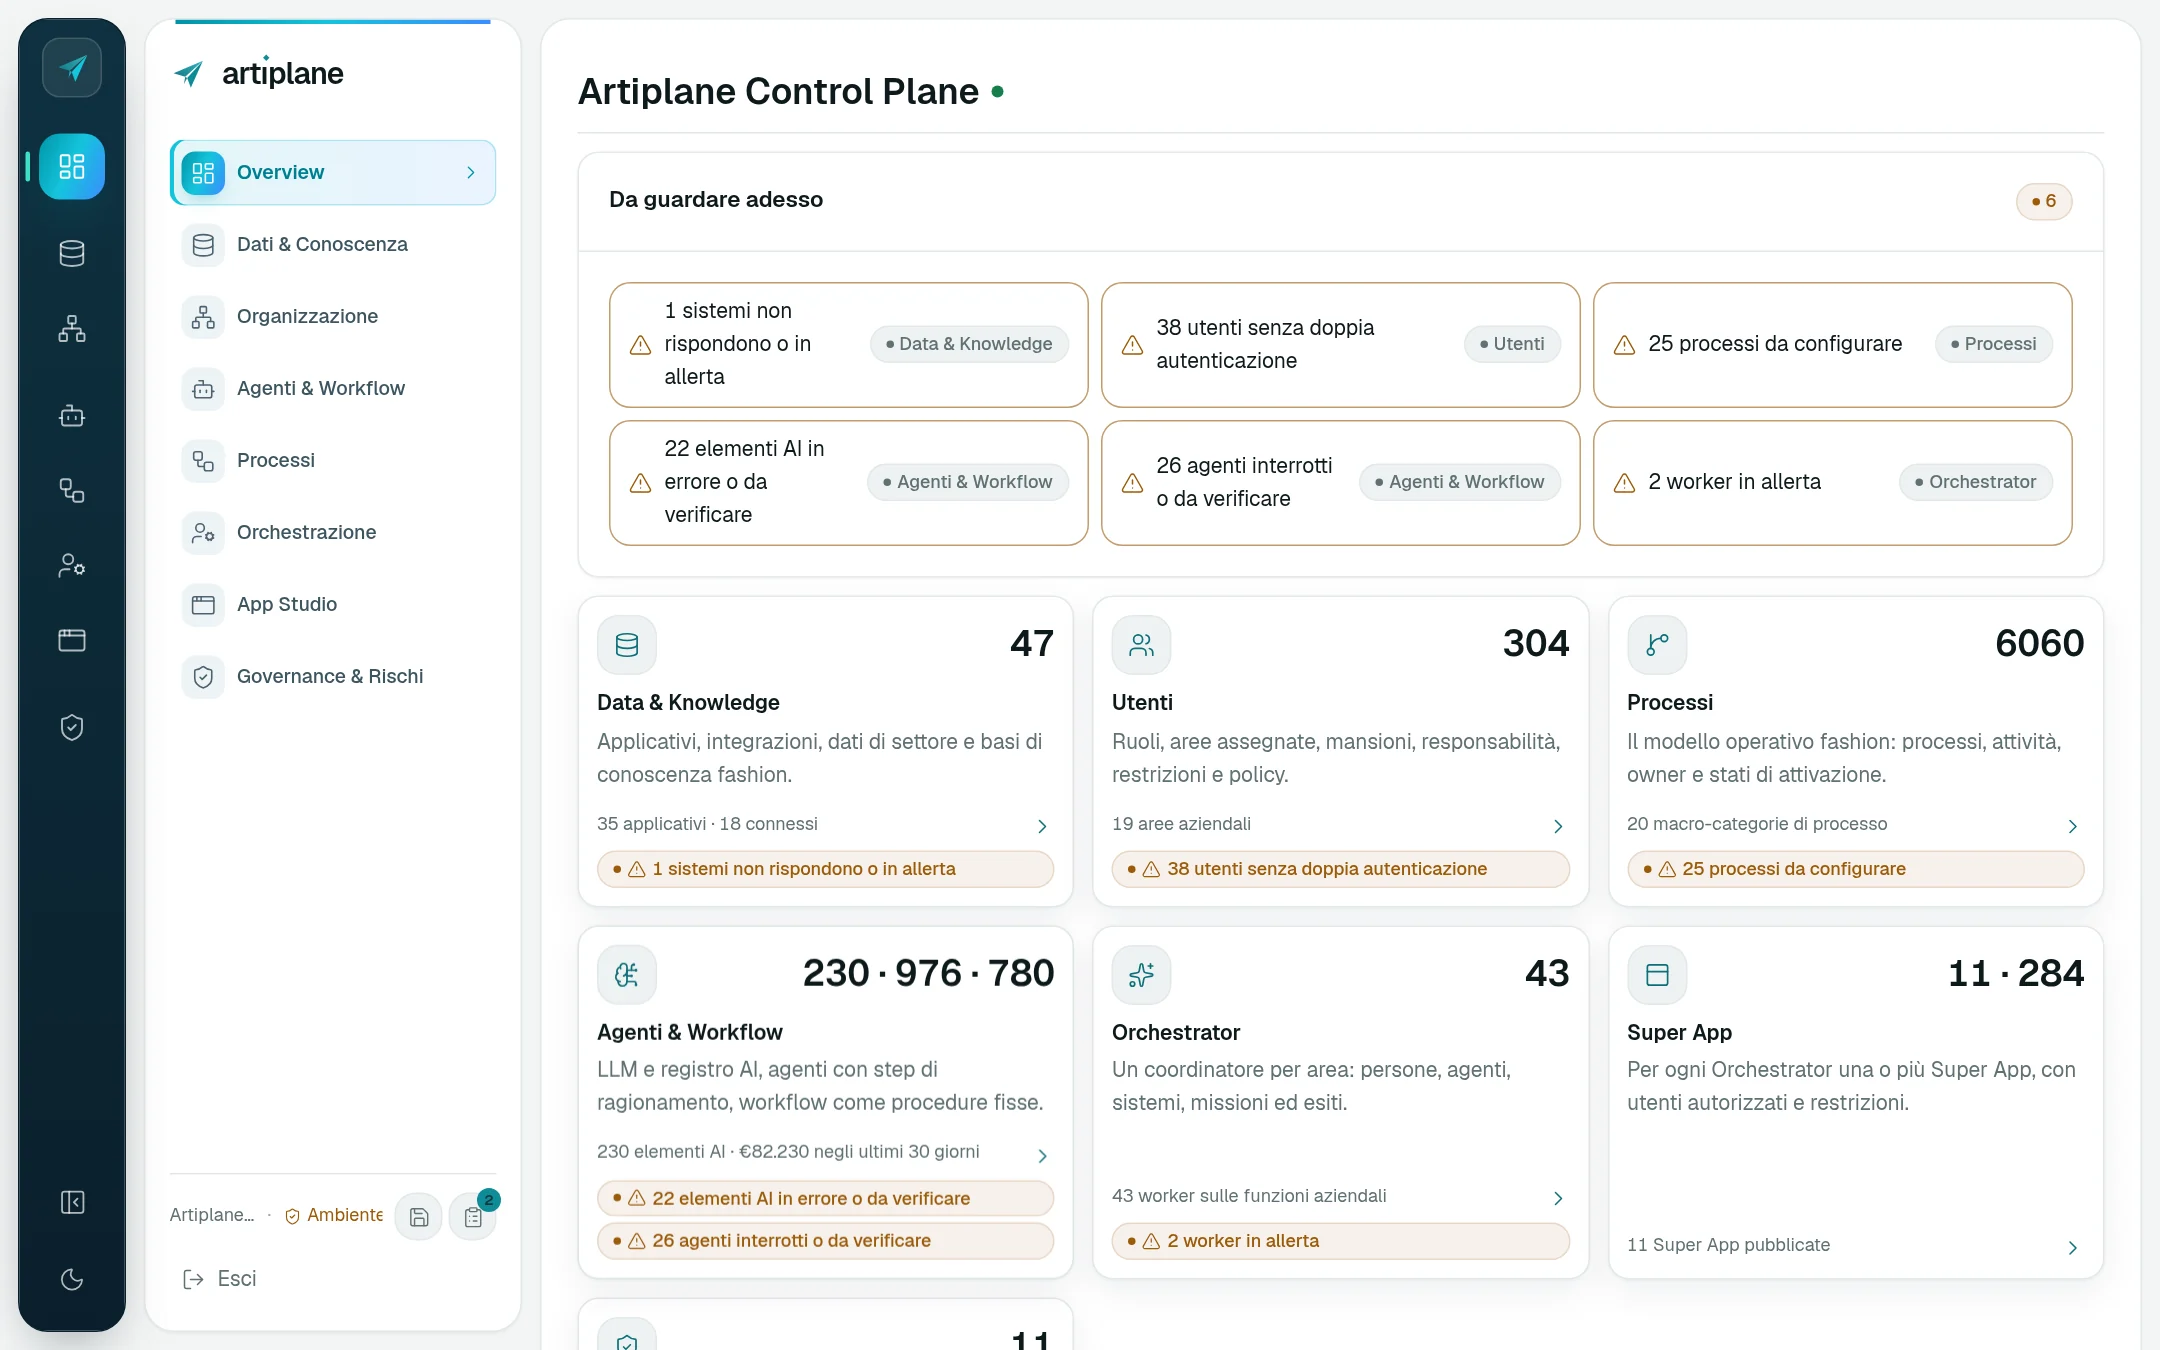
Control Plane
Arquitectura, conectores y gobernanza.
Despliegue
Funciona dentro del perímetro del cliente
Referencia Azure, desplegable en AWS, Google Cloud, nube privada u on-premise. Los datos permanecen; los modelos se eligen por contrato y política.
- Microsoft Azure
- AWS
- Google Cloud
- Nube privada
- On-premise
Perímetro del cliente · tenant, VNet/VPC, proveedor de identidad
- Super Apps
- Consola Admin
- Chat
- API
- 1Conocimiento
- 2Semántica
- 3Organización
- 4Orquestación
- 5Experiencia
- SAP S/4HANA
- Salesforce
- Microsoft 365
- PLM
- WMS
- POS
- Data lake
- Anthropic Claude
- OpenAI
- Azure OpenAI
- AWS Bedrock
- Google Gemini
- Modelos privados
- n8n
Arquitectura de referencia del producto. Topología, dimensionamiento y controles se confirman con la TI del cliente en la revisión técnica.
Control operativo
Lo que TI ve cada día
Consola, registro IA, gobernanza, auditoría e identidad.
Pantallas reales del producto · tenant de referencia Atelier Nova Group
Controles
Matriz de controles de seguridad
Especificación de producto: cada control se valida en el tenant del cliente.
Evalúa Artiplane sobre tu landscape.
Sistemas, identidad, modelos de IA y restricciones de despliegue: definimos juntos perímetro y arquitectura de referencia.