Un layer AI enterprise che l'IT può governare.
Cinque layer di microservizi, deploy su Azure o nell'infrastruttura del cliente, nessuna copia dei dati sorgente e nessuna scrittura senza autorizzazione.
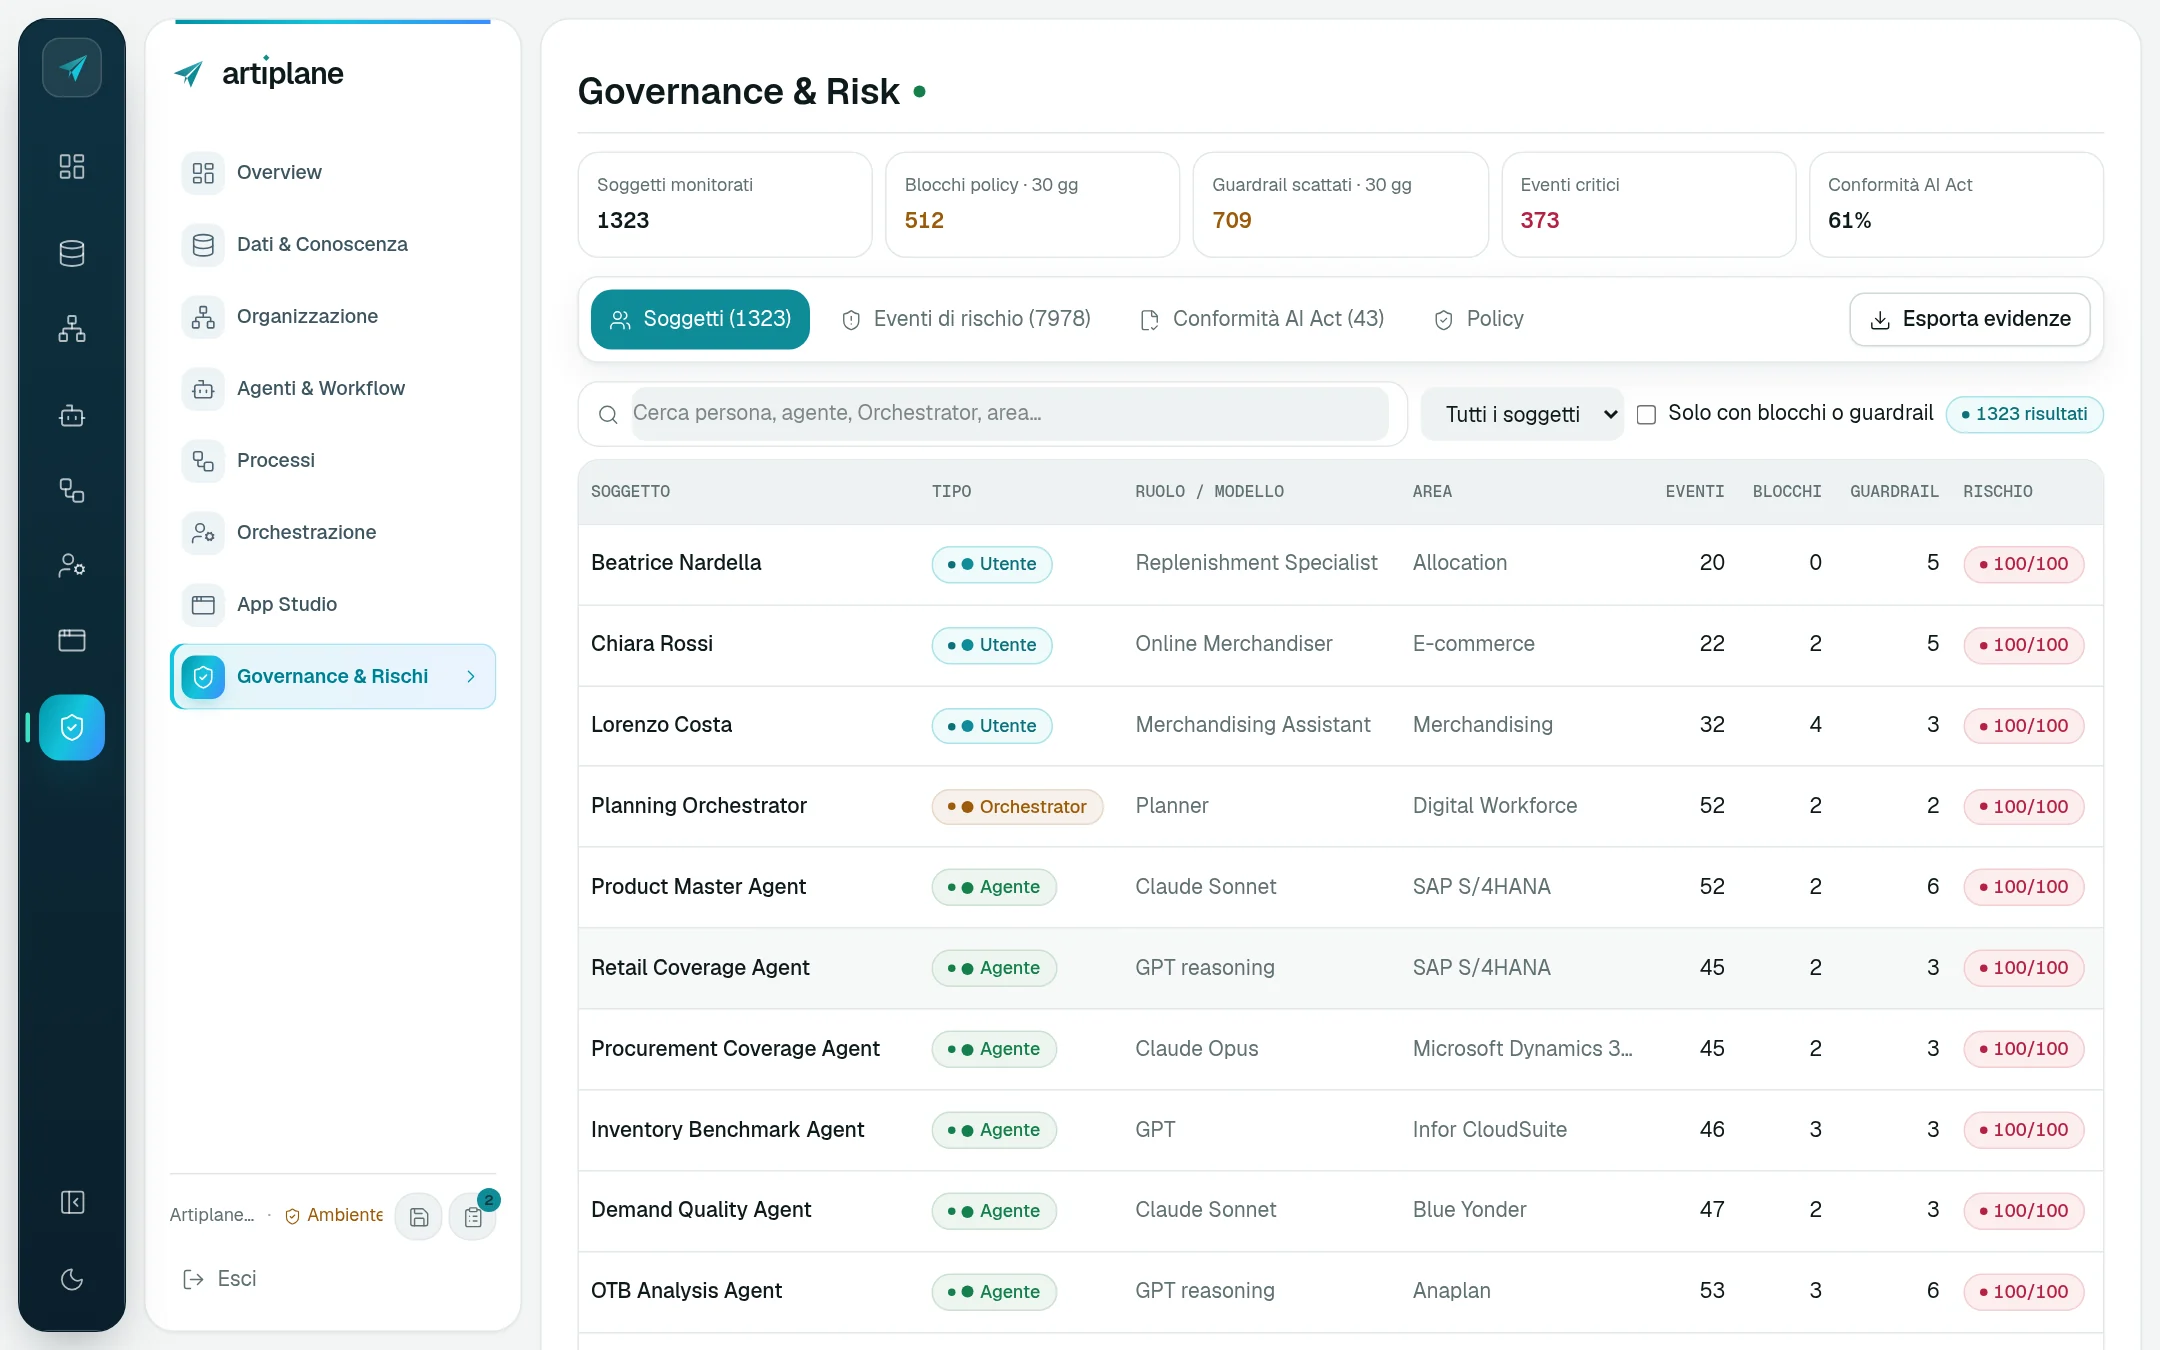
- 1.323soggetti monitorati
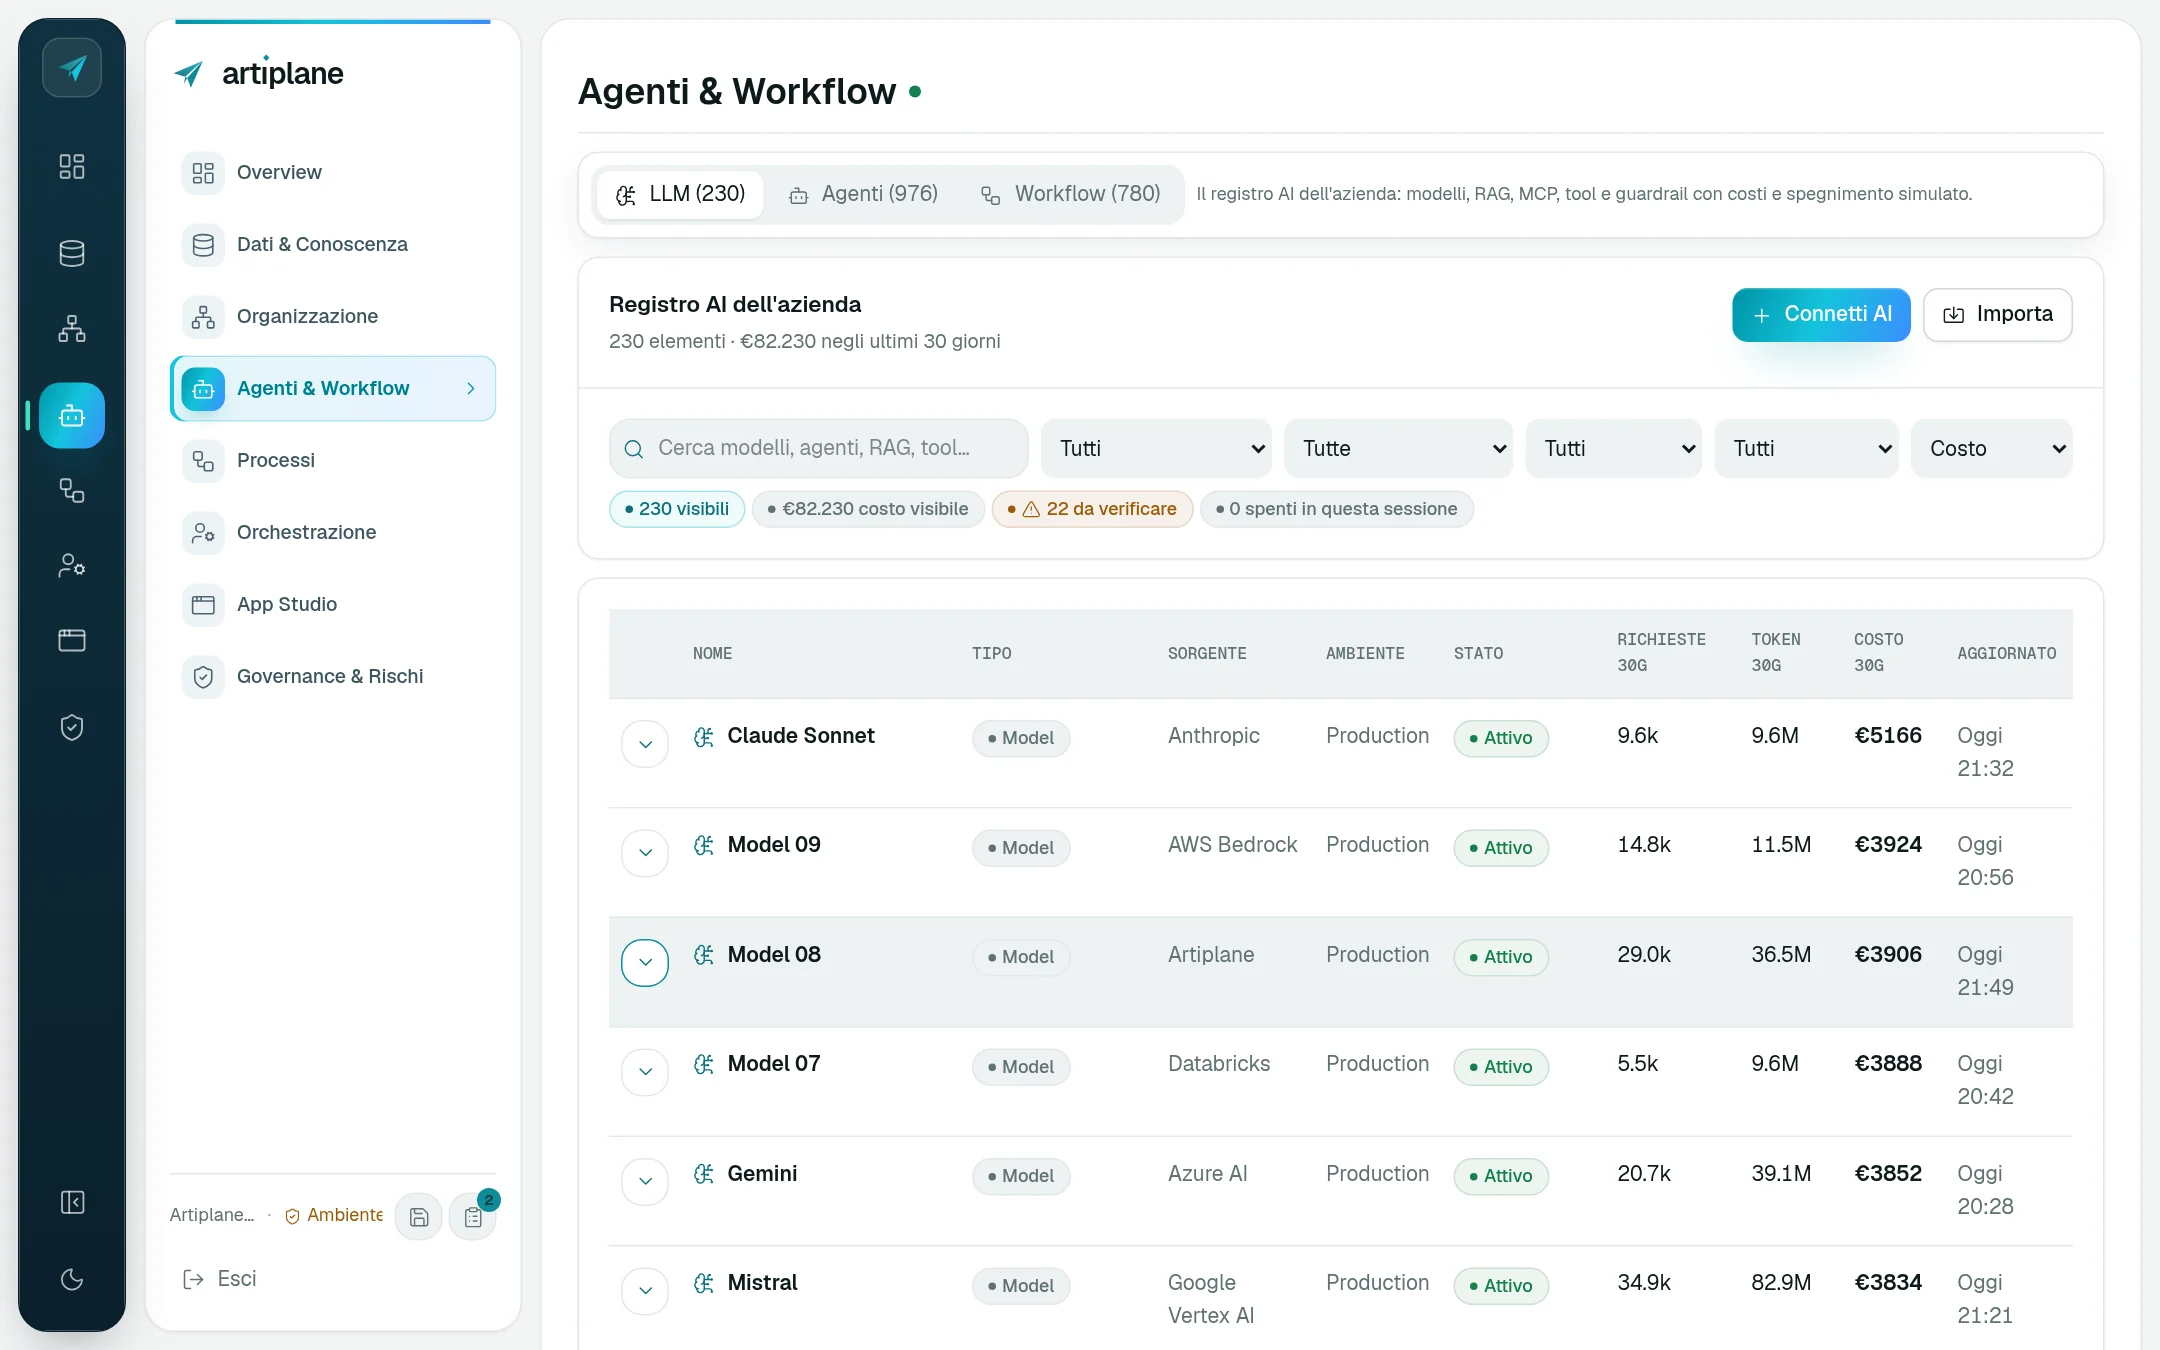
- 230elementi AI registrati
- 5layer, un solo modello
Per IT e Chief AI Officer
Otto risposte prima della security review.
Architettura
Architettura
Cinque layer di microservizi con contratti espliciti: Conoscenza, Semantica, Organizzazione, Orchestrazione, Esperienza. API ed eventi versionati tra i layer; solo il primo accede ai sistemi.
Deploy
Deploy
Azure gestito in regione UE, cloud del cliente (Azure, AWS, Google Cloud) o Kubernetes on-premise. Rete, chiavi e identità restano sotto il controllo del cliente.
Integrazione
Integrazione
Connettori via API, OData, CDC, file ed eventi; primo accesso in sola lettura con credenziali a minimo privilegio. Mapping versionato verso il modello canonico.
Dati
Dati
Nessun data lake parallelo: i sistemi restano la fonte di verità. Ogni valore conserva lineage, freschezza e permessi della sorgente; retention configurabile.
Identità e accessi
Identità e accessi
SSO aziendale, ruoli, permessi per oggetto e azione, perimetri per mercato e brand. Il server rivalida ogni richiesta sensibile.
LLM gateway
LLM gateway
Azure OpenAI, OpenAI, Anthropic Claude, AWS Bedrock e modelli open-weight scelti per attività. Integrazione dei contratti LLM del cliente, budget e costi per area.
Scritture governate
Scritture governate
Gli agenti propongono, non eseguono: ogni scrittura è un'azione registrata con contratto, soglia di approvazione, idempotenza e traccia di esecuzione.
Ciclo di vita e audit
Ciclo di vita e audit
Bozza → Test → Produzione con Change Request, versioni e rollback. Log con hash SHA-256, audit di configurazione e controlli per l'EU AI Act.
Control Plane
Architettura, connettori e governance.
Deployment
Gira nel perimetro del cliente
Riferimento Azure, deployabile su AWS, Google Cloud, private cloud o on-premise. I dati restano dove sono; i modelli si scelgono per contratto e policy.
- Microsoft Azure
- AWS
- Google Cloud
- Private cloud
- On-premise
Perimetro del cliente · tenant, VNet/VPC, identity provider
- Super App
- Console Admin
- Chat
- API
- 1Conoscenza
- 2Semantica
- 3Organizzazione
- 4Orchestrazione
- 5Esperienza
- SAP S/4HANA
- Salesforce
- Microsoft 365
- PLM
- WMS
- POS
- Data lake
- Anthropic Claude
- OpenAI
- Azure OpenAI
- AWS Bedrock
- Google Gemini
- Modelli privati
- n8n
Architettura di riferimento del prodotto. Topologia, sizing e controlli si confermano con l'IT del cliente in fase di valutazione tecnica.
Controllo operativo
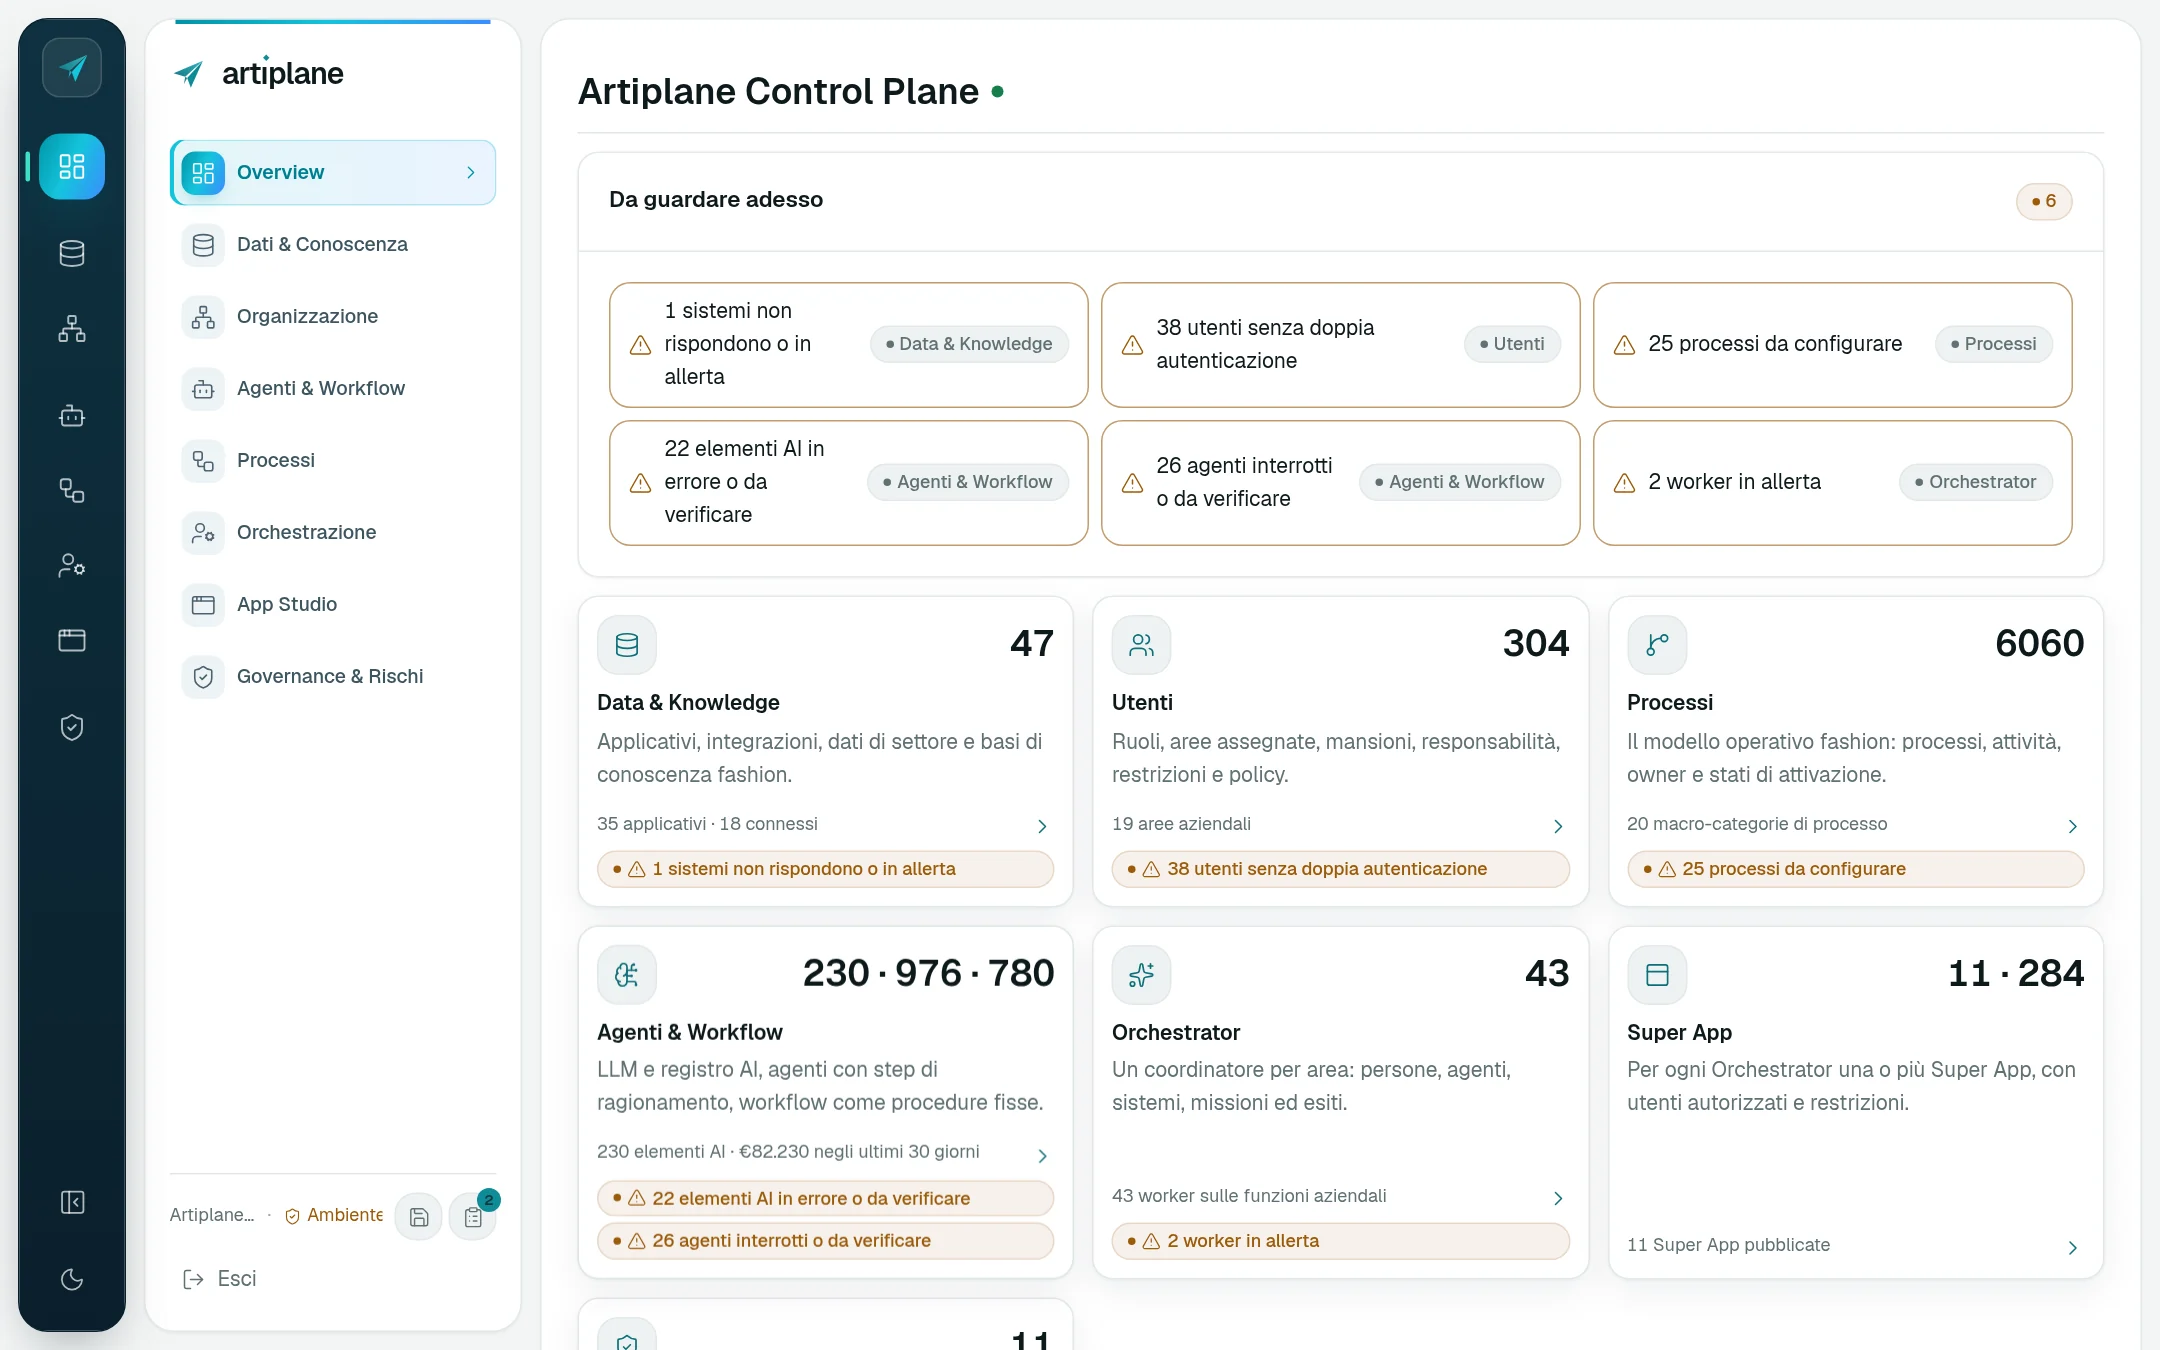
Quello che l'IT vede ogni giorno
Console, registro AI, governance, audit e identità.
Schermate reali del prodotto · tenant di riferimento Atelier Nova Group
Controlli
Matrice dei controlli di sicurezza
Specifica di prodotto: ogni controllo va validato sul tenant del cliente.
Valuta Artiplane sul tuo landscape.
Sistemi, identità, modelli AI e vincoli di deploy: definiamo insieme perimetro e architettura di riferimento.