Une couche IA d'entreprise que l'IT peut gouverner.
Cinq couches de microservices, déploiement sur Azure ou chez le client, aucune copie des données sources et aucune écriture sans autorisation.
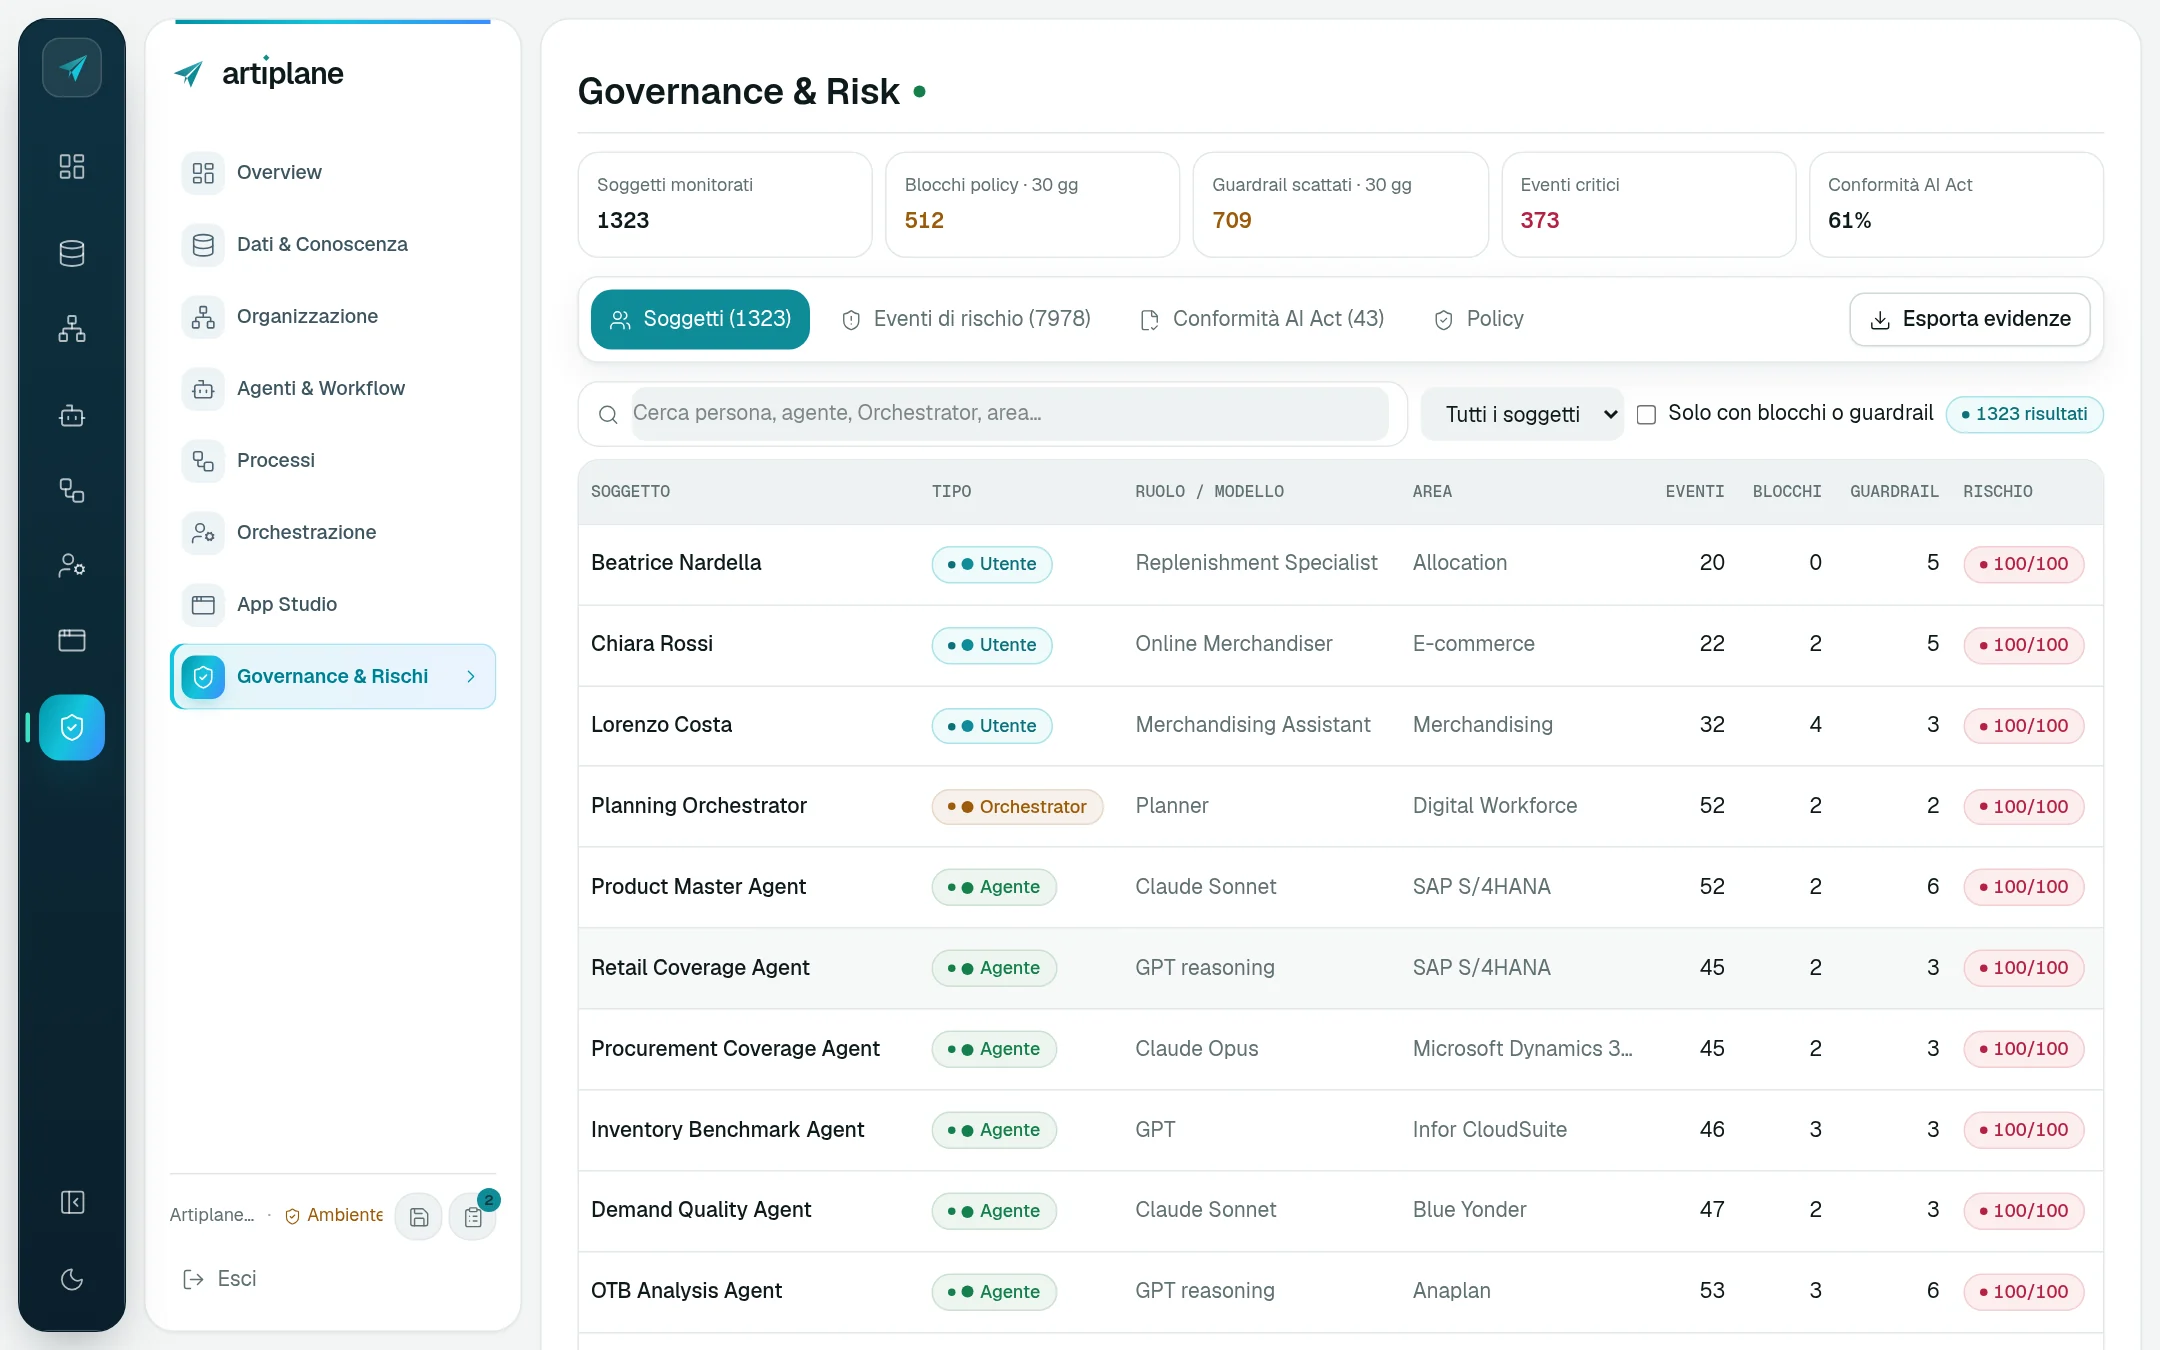
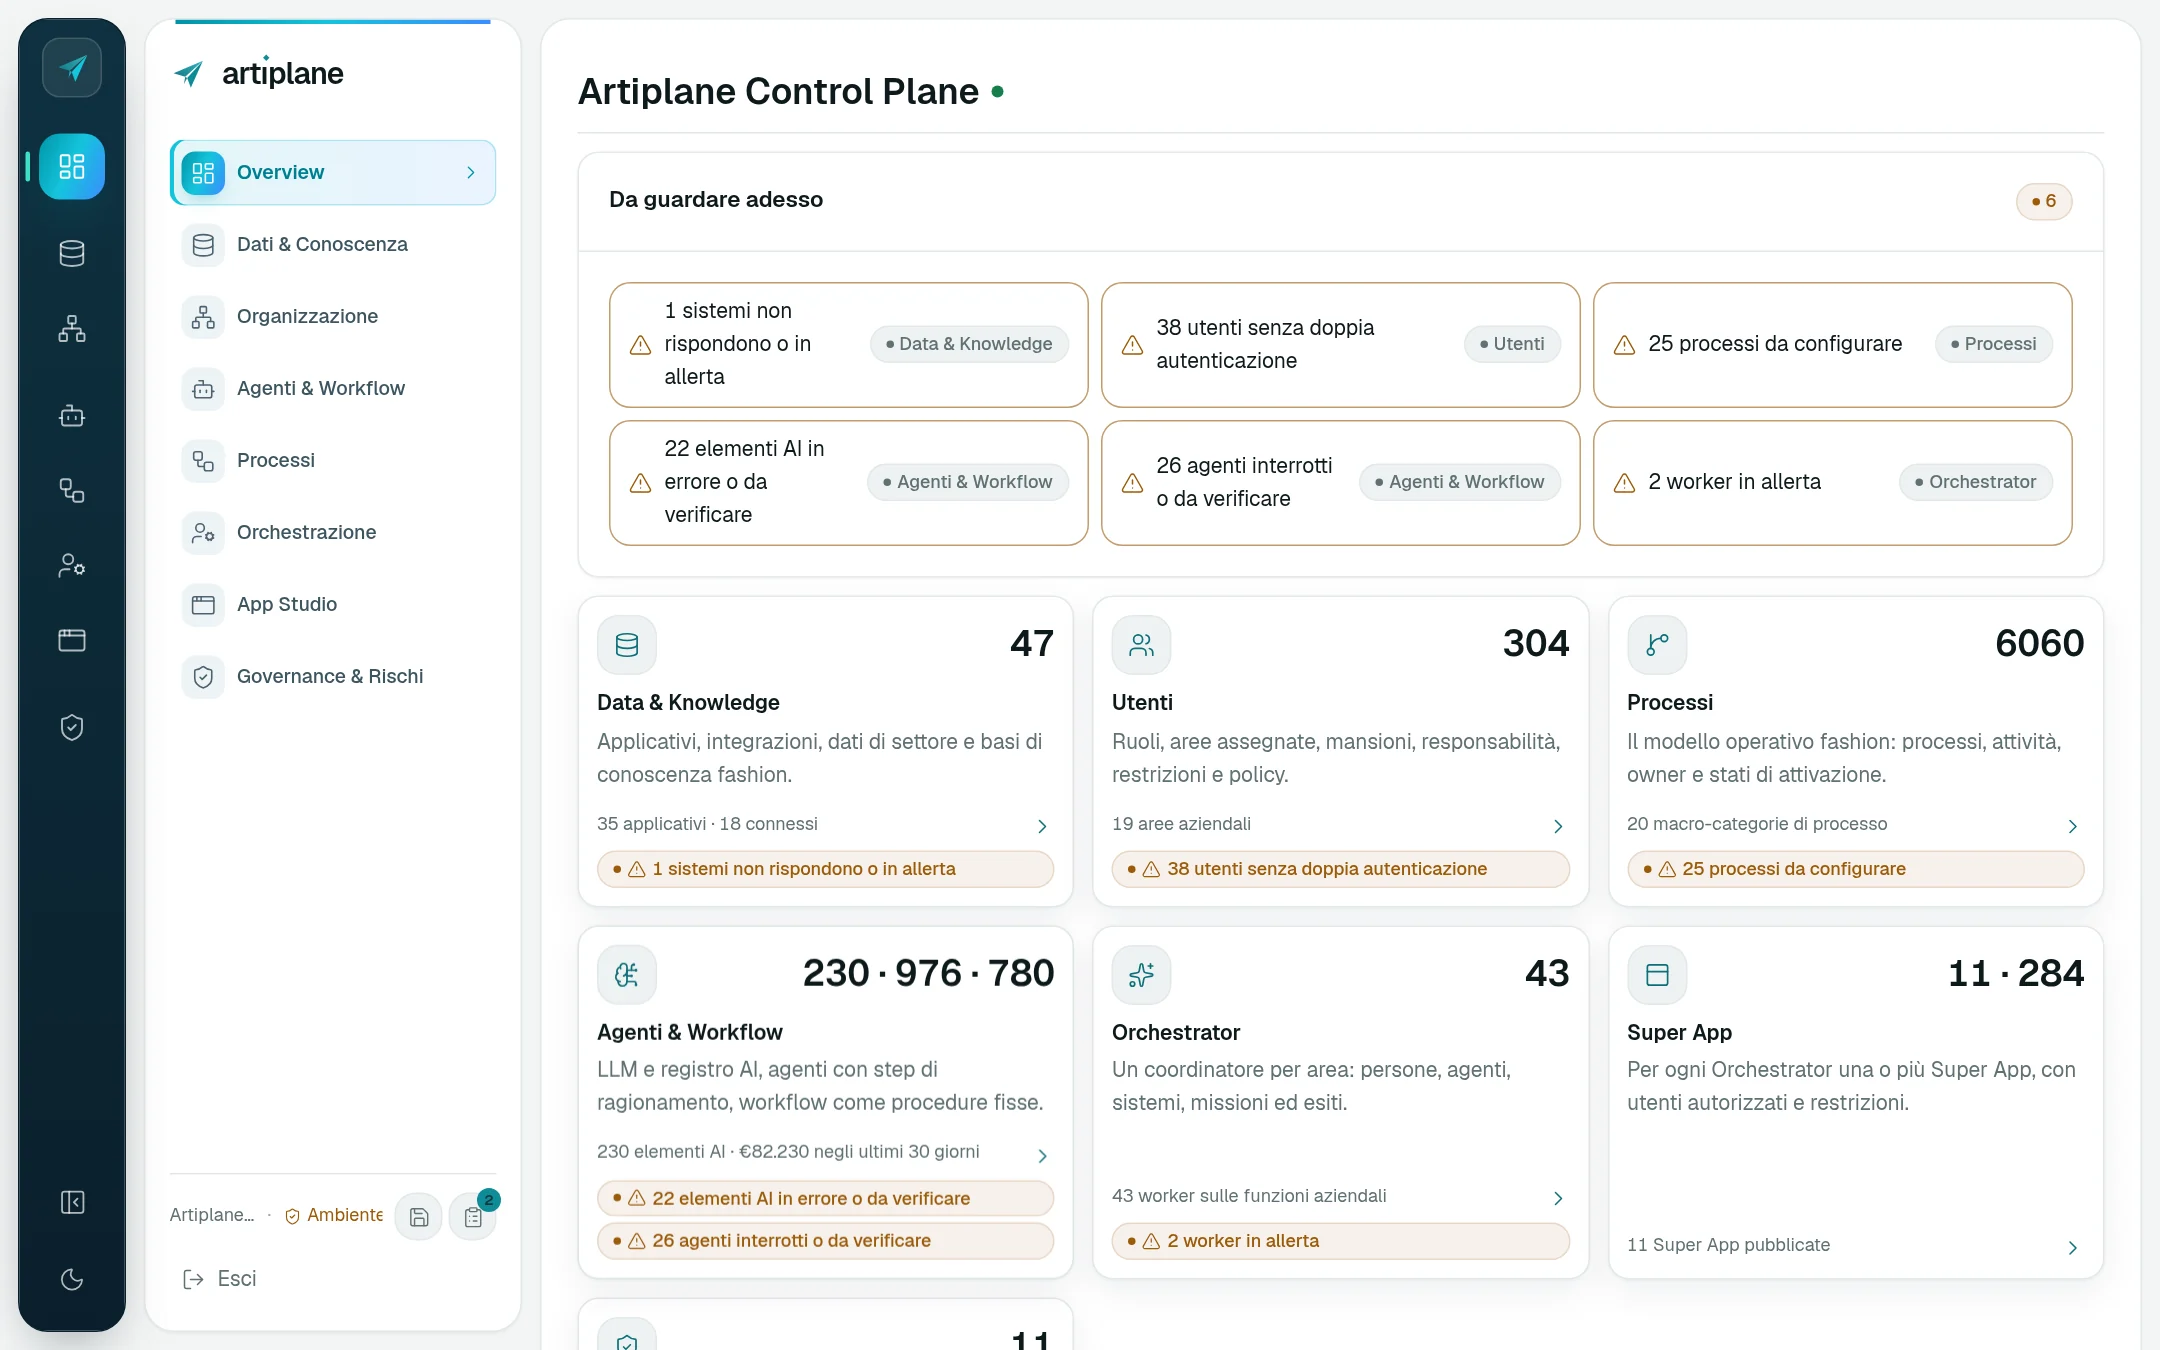
- 1.323sujets surveillés
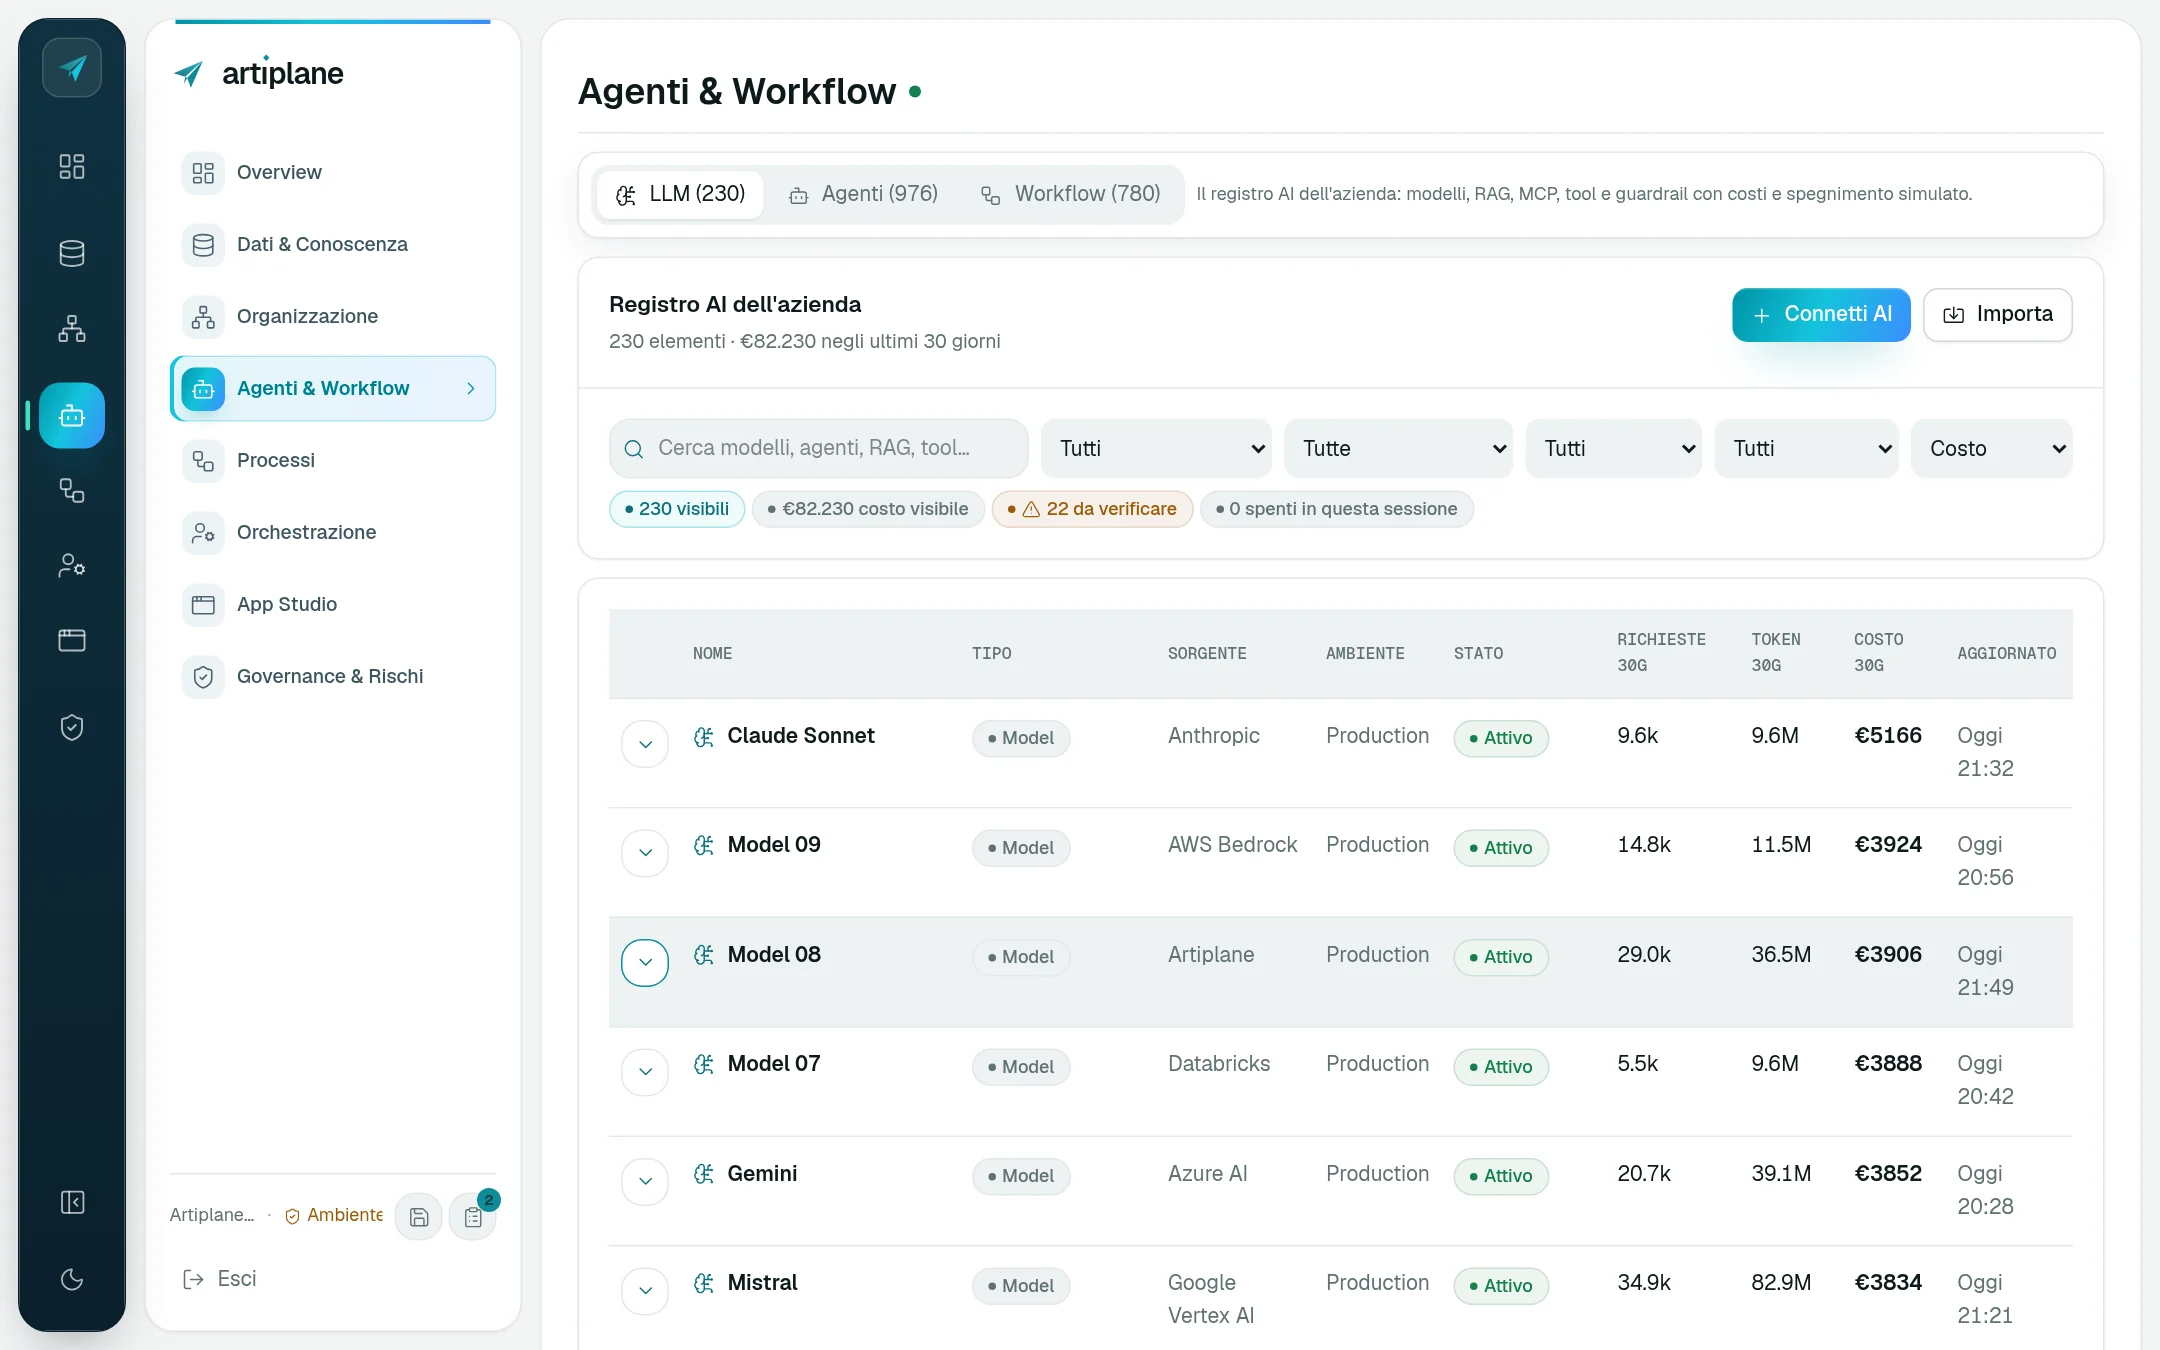
- 230éléments IA enregistrés
- 5couches, un modèle
Pour l'IT et les Chief AI Officers
Huit réponses avant la revue de sécurité.
Architecture
Architecture
Cinq couches de microservices aux contrats explicites : Connaissance, Sémantique, Organisation, Orchestration, Expérience. API et événements versionnés ; seule la première couche accède aux systèmes.
Déploiement
Déploiement
Azure géré en région UE, cloud du client (Azure, AWS, Google Cloud) ou Kubernetes on-premise. Réseau, clés et identités restent sous contrôle du client.
Intégration
Intégration
Connecteurs via API, OData, CDC, fichiers et événements ; premier accès en lecture seule à moindre privilège. Mapping versionné vers le modèle canonique.
Données
Données
Aucun data lake parallèle : les systèmes restent la source de vérité. Chaque valeur conserve lignage, fraîcheur et droits de la source ; rétention configurable.
Identité et accès
Identité et accès
SSO d'entreprise, rôles, droits par objet et action, périmètres par marché et marque. Le serveur revalide chaque requête sensible.
Passerelle LLM
Passerelle LLM
Azure OpenAI, OpenAI, Anthropic Claude, AWS Bedrock et modèles open-weight choisis par tâche. Contrats LLM du client intégrés, budgets et coûts par domaine.
Écritures gouvernées
Écritures gouvernées
Les agents proposent, ils n'exécutent pas : chaque écriture est une action enregistrée avec contrat, seuil de validation, idempotence et trace.
Cycle de vie et audit
Cycle de vie et audit
Brouillon → Test → Production avec Change Requests, versions et retour arrière. Journaux hachés SHA-256, audit de configuration et contrôles EU AI Act.
Control Plane
Architecture, connecteurs et gouvernance.
Déploiement
Fonctionne dans le périmètre du client
Référence Azure, déployable sur AWS, Google Cloud, cloud privé ou on-premise. Les données restent en place ; les modèles se choisissent par contrat et policy.
- Microsoft Azure
- AWS
- Google Cloud
- Cloud privé
- On-premise
Périmètre du client · tenant, VNet/VPC, fournisseur d’identité
- Super Apps
- Console Admin
- Chat
- API
- 1Connaissance
- 2Sémantique
- 3Organisation
- 4Orchestration
- 5Expérience
- SAP S/4HANA
- Salesforce
- Microsoft 365
- PLM
- WMS
- POS
- Data lake
- Anthropic Claude
- OpenAI
- Azure OpenAI
- AWS Bedrock
- Google Gemini
- Modèles privés
- n8n
Architecture de référence du produit. Topologie, dimensionnement et contrôles sont confirmés avec l’IT du client lors de la revue technique.
Contrôle opérationnel
Ce que l’IT voit chaque jour
Console, registre IA, gouvernance, audit et identité.
Écrans réels du produit · tenant de référence Atelier Nova Group
Contrôles
Matrice des contrôles de sécurité
Spécification produit : chaque contrôle est validé sur le tenant du client.
Évaluez Artiplane sur votre paysage applicatif.
Systèmes, identité, modèles IA et contraintes de déploiement : nous définissons ensemble périmètre et architecture de référence.